「請求書のダウンロード」「認証コード」のメールは本物?送り主の見分け方と開いたときの対応
「請求書をダウンロードしてください」「ダウンロード用の認証コードをお送りします」。経理や総務のメールアドレスに、こうしたメールが届いたことはないでしょうか。取引先からの本物の請求書に見えても、偽のログイン画面へ誘ってパスワードを盗む「フィッシングメール」であることが少なくありません。
先に結論をお伝えします。見分けるときにいちばん頼りになるのは「名乗っている会社名」と「実際の送り主のアドレス(@の後ろ)」が一致しているかどうかです。一致しない、心当たりがない、急がせてくる。このどれか1つでも当てはまったら、リンクも添付ファイルも開かずに、公式サイトや今まで使っている連絡先で確かめてください。もし開いて入力してしまっても、すぐにパスワードを変えれば被害を小さくできます。
この記事では、北海道千歳市でホームページとメールの保守をしている私たちが、実際に届いたメールの点検で確かめている見方と、開いてしまったときの対応をまとめました。
この記事でわかること
・「請求書のダウンロード」「認証コード」を装う偽メールのよくある形
・本物かどうかを確かめる5つの見所
・送り主の表示や「認証に合格」だけでは安心できない理由
・開いてしまった・入力してしまったときに、すぐやること
この記事の目次
1. 「請求書のダウンロード」を装う偽メールのよくある形
2. 本物かどうかを確かめる5つの見所
3. 送り主の表示や「認証に合格」だけでは安心できない
4. 実例:経理のアドレスに届いた2通のメール
5. 開いてしまった・入力してしまったときの対応
6. 会社でしておきたい備え
7. まとめ
「請求書のダウンロード」を装う偽メールのよくある形
フィッシングメールは年々増えています。フィッシング対策協議会のまとめでは、2025年の1年間に寄せられた報告は約245万件で、過去最多でした(ScanNetSecurity:フィッシング対策協議会「フィッシングレポート2026」)。カード会社や通販サイトをかたるものが目立ちますが、会社の経理や総務に届きやすいのが、請求書や支払いを話題にしたメールです。
よくある形は次のようなものです。
- 「請求書を発行しました。こちらからダウンロードしてください」:リンクを押すと、メールやクラウドのログイン画面に似たページが開き、アドレスとパスワードを入れさせる
- 「請求書のダウンロードには認証が必要です」:続けて「認証コード(ワンタイムパスワード)」と書かれたメールが届き、手続きが本物らしく見える
- 「未払いのため本日中にご確認ください」:期限を短く切って、確かめる時間を与えない
- 添付ファイル付き:「請求書.zip」や、WordやExcelのファイルを開くと画面の上に出る「編集を有効にする」「コンテンツの有効化」のボタンを押させる文書が付いている
どれも、ふだんから請求書をメールで受け取っている会社ほど、つい開いてしまいやすい作りです。
本物かどうかを確かめる5つの見所
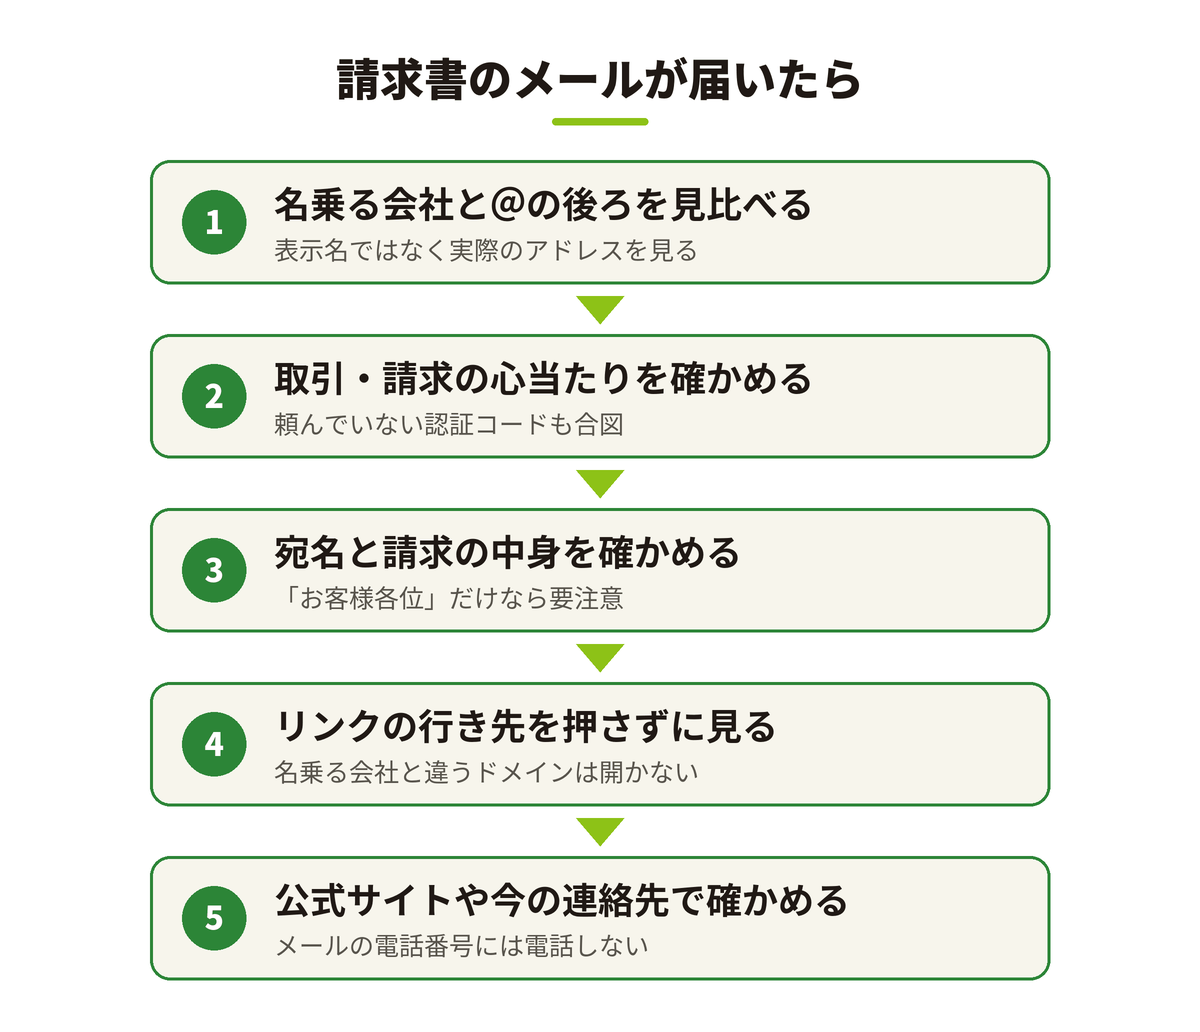
届いたメールが本物か迷ったら、次の5つを上から順に確かめます。右の列の「あやしいときの例」に1つでも当てはまれば、リンクや添付ファイルは開かないでください。
| 見所 | 確かめること | あやしいときの例 |
|---|---|---|
| 1. 名乗る会社と送り主のアドレス | 表示名ではなく、実際のアドレスの「@」の後ろ(ドメイン=会社ごとのネット上の住所のような部分)が、その会社の公式サイトのドメインと同じか | 会社名は有名な請求書サービスなのに、@の後ろは関係のない英数字のドメイン |
| 2. 心当たり | その会社と取引があるか。その月に請求書が来る予定か | 使っていないサービスの請求書、頼んでいない認証コード |
| 3. 宛名と中身 | 自社名・担当者名・請求の中身(品名や金額)が書いてあるか | 「お客様各位」だけで、何の請求かが書いていない。振込先が「変わりました」と書いてある |
| 4. リンク先 | パソコンならリンクの上にマウスを重ね(押さない)、画面の下などに出る行き先を見る | 名乗る会社と違うドメインや、短縮URL・意味のない文字の並び |
| 5. 急がせ方 | 「本日中」「アカウント停止」など、強く急がせていないか | 期限が数時間しかない、支払いが止まる・訴えると書いてある |
送り主のアドレスの見方は、メールソフトやアプリによって違います。送り主の名前の部分や、その横の「▼」「詳細」などを押すと、実際のアドレスが出ることが多いです。スマホでは、リンクの上にマウスを重ねて行き先を見ることができません。少しでもあやしいと感じたら、リンクには触れないでください。迷ったときは、メールの中のリンクではなく、ブックマークや検索から公式サイトを開いてログインするか、今までのやり取りで使っている電話番号に問い合わせます。メールに書かれた電話番号に電話するのも避けてください(IPA:メールの見かけ上の送信元情報を安易に信じないで)。
「認証コード」のメールが一緒に届く理由
「ダウンロード用のワンタイムパスワード」のメールが届くと、ちゃんとした仕組みのように感じます。しかし、認証コードのメールは誰でも作って送れます。手続きが本物らしく見えるように、偽メールの一部として送られてくることがあります。
また、本物の認証コードであっても、偽のページに入力すれば、その場で盗まれて使われるおそれがあります。銀行の注意喚起でも「ワンタイムパスワードを使っているから安心」ではない、と呼びかけています(東邦銀行の注意喚起)。頼んでいない認証コードが届いたら、それ自体があやしい合図だと考えてください。
送り主の表示や「認証に合格」だけでは安心できない
メールの送り主の欄は、表示名もアドレスも見た目をごまかせます。そのため、IPA(情報処理推進機構)も、見かけ上の送信元だけで本物かどうかを見分けるのは難しいと案内しています。
さらに最近は、犯人が自分で取ったドメインからメールを送り、送り主を確かめる仕組み(SPF・DKIM・DMARC)にまで合格させる手口が増えています。フィッシング対策協議会の報告では、2025年12月に寄せられたフィッシングメールの約75%が、有名な会社のドメインをかたらずに犯人が用意したドメインから送られたもので、そのうち約18%はDMARCの確かめにも合格していました(フィッシング対策協議会:2025/12 フィッシング報告状況)。2026年7月の報告では、この形のメールの9割以上が合格するようになっています(ScanNetSecurity:2026年7月のフィッシング報告状況)。
犯人が自分の持ち物のドメインから「このドメインから送りました」という証明付きで送っているだけなので、仕組みのうえでは「認証済み」になってしまいます。メールソフトに「認証済み」と出ていても、それは「そのドメインから送られたこと」を示すだけで、「名乗っている会社からのメール」の証明にはなりません。
だからこそ、1つ目の見所の「名乗る会社と、@の後ろのドメインが合っているか」がいちばん大切になります。@の後ろが公式サイトと違えば偽物の疑いが強まります。ただし、取引先が請求書の発行サービスやグループ会社など別のドメインから送ってくる本物のメールもあります。見慣れないドメインのときは、メールのリンクは開かずに、公式サイトやいつもの連絡先で確かめてください。反対に、@の後ろが合っていても、それだけで本物とは言い切れません。心当たりや中身もあわせて確かめてください。送り主を確かめる仕組みそのものについては、SPF・DKIM・DMARCの記事でくわしく説明しています。
実例:経理のアドレスに届いた2通のメール
私たちは、管理しているメールアドレスに届くあやしいメールを、毎日点検しています。2026年11月のある日、経理用のアドレスに次の2通が続けて届きました。
- 1通目:「請求書のダウンロードのご案内」。ある請求書サービスの名前を名乗り、ダウンロードのボタンが付いていた
- 2通目:「ダウンロード認証のワンタイムパスワード」。1通目の手続きの続きのように見える内容
2通とも、名乗っている会社名と、実際の送り主のアドレスのドメインが一致していませんでした。その会社との取引もありません。そこでリンクは開かずに、フィッシングの疑いが強いと判断し、削除をおすすめしました。1通だけなら迷うところですが、「心当たりのない請求書」と「頼んでいない認証コード」が並んで届いたことで、かえって偽物だとはっきりしました。
本物の請求書かどうか迷うメールは、私たちの点検でも珍しくありません。そのたびに、上の5つの見所を順に確かめ、迷うものは公式サイトや取引先に確かめてから扱うようにしています。
開いてしまった・入力してしまったときの対応
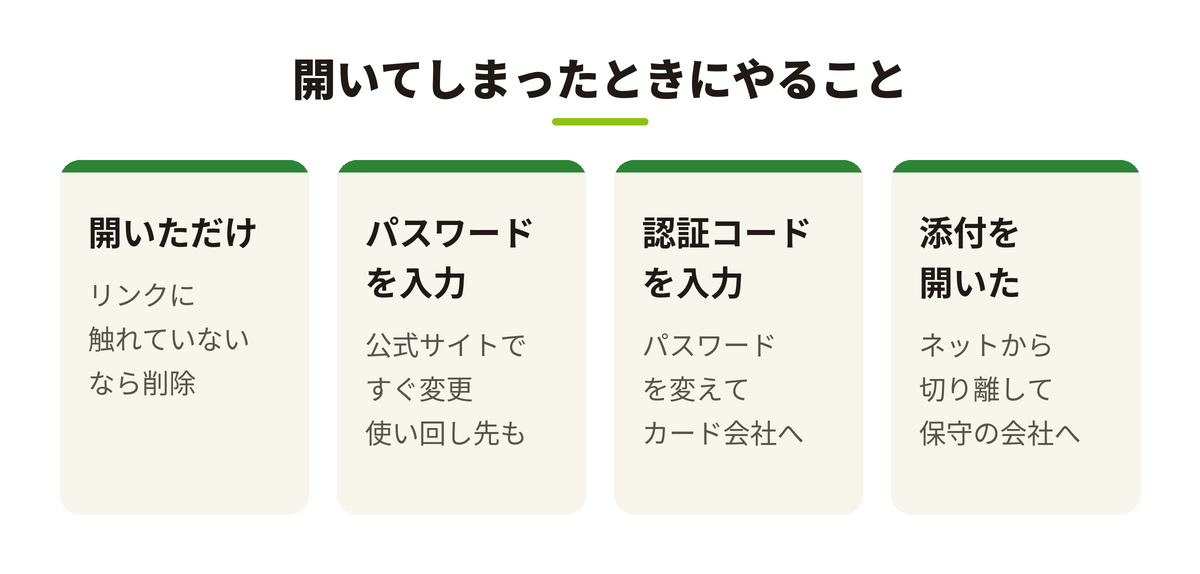
うっかり開いてしまっても、慌てなくて大丈夫です。どこまで進んだかによって、やることが変わります。
| どこまで進んだか | すぐやること |
|---|---|
| メールを開いただけ | リンクや添付ファイルに触れていなければ、削除して終わり。社内で同じメールが届いていないか声をかける |
| リンクを押してページを開いた(何も入れていない) | ページを閉じる。何も入力していなければ、大きな心配はいらない。ファイルをダウンロードしていたら開かずに削除する |
| アドレスとパスワードを入力した | 公式サイトから、すぐにそのパスワードを変える。同じパスワードを使っているほかのサービスも変える。メールの自動転送や、知らない送信がされていないかを確かめる。できれば「すべての端末からログアウト」もする。すでにログインできないときは、そのサービスの公式の窓口に連絡する。社内の担当者や保守の会社に知らせる。会社のメールなら、取引先に偽メールが届いていないかも気にかける |
| 認証コードやカード番号を入力した | 上のパスワードの変更もする(すでにログインされているおそれがある)。そのうえで、そのサービスやカード会社に連絡し、不正な利用がないかを確かめ、必要なら利用を止める。ネットバンキングの情報なら、すぐに取引銀行に連絡する |
| 添付ファイルを開いた・「編集を有効にする」「コンテンツの有効化」を押した | そのパソコンをネットから切り離し(LANケーブルを抜く・Wi-Fiを切る)、社内の担当者や保守の会社に、スマホや別のパソコンから連絡する。画面に出ているものはスマホで撮っておくと伝えやすい。ウイルス対策ソフトでの確かめは、担当者の指示に沿って行う |
IPAの相談窓口のまとめでも、個人情報を入力していなければ削除するだけでよく、カード情報や認証コードを入力した場合はカード会社に相談するよう案内しています(IPA:情報セキュリティ安心相談窓口の相談状況[2026年第3四半期])。会社のメールのパスワードを入れてしまった場合は、そのアドレスから取引先に偽メールが送られるおそれもあるため、「入れてしまった」と早めに社内で言える雰囲気も大切です。お金の被害や乗っ取りが疑われるときは、警察の相談専用電話(#9110)や、各都道府県警察のサイバー犯罪の相談窓口にも相談できます。
やってはいけないこと
- メールに書かれた電話番号やアドレスに問い合わせる:相手は犯人の可能性があります。連絡先は公式サイトや、今までの書類で確かめます
- 「念のため」と別のパソコンやスマホで開いてみる:被害が広がるだけです
- 入力してしまったことを黙っている:パスワードを変えるまでの時間が長いほど、被害が大きくなります
- 入力してしまったのに、届いたメールをすぐ消す:相談や調べのときの手がかりになります。入力してしまった場合は、メールと画面の写真を残しておきます
会社でしておきたい備え
偽メールを完全に防ぐことはできません。届いたときに迷わず動けるよう、ふだんから次のことをしておくと安心です。
- 請求書の受け取り方を決めておく:取引先ごとに「郵送」「メールの添付」「どのサービスからの案内か」を一覧にしておけば、いつもと違うメールに気づけます。「振込先が変わった」というメールは、返信せずに、今までの電話番号で取引先に直接確かめます
- パスワードを使い回さない:1つ盗まれても、ほかのサービスまで入られずに済みます。社内の管理にはパスワード管理ツールが役立ちます。パスワード管理ツールは、偽のページでは保存したパスワードを自動では入力しない(候補に出ない)ので、気づくきっかけにもなります。そのとき、手で入力しないことが大切です
- 2段階認証をオンにする:パスワードに加えて認証コードも求められるので、パスワードだけでは入れなくなります。ただし、前に書いたとおり、偽のページに認証コードまで入れてしまうと防げません
- あやしいメールの相談先を決めておく:「迷ったら、開く前に〇〇さんに転送する」と決めておくだけで、うっかりが減ります
- 見つけた偽メールは報告する:フィッシング対策協議会のフィッシングの報告のページから、Webフォームか、メールの転送で報告できます(リンクは押さずに転送します)
ホームページやメールのサーバー全体の守りについては、中小企業のホームページのセキュリティ対策もあわせてご覧ください。
まとめ
- 「請求書のダウンロード」「認証コード」のメールは、偽のログイン画面へ誘うフィッシングのことがある
- いちばんの見所は、名乗る会社名と、実際の送り主のアドレスの@の後ろが合っているか
- 送り主の表示も「認証に合格」も、本物の証明にはならない
- 迷ったらメールのリンクは使わず、公式サイトや今までの連絡先で確かめる
- 入力してしまったら、すぐにパスワードを変え、カード会社や社内の担当者に連絡する
株式会社ツヨシオカでは、北海道千歳市を拠点に、ホームページと会社のメールの制作・保守、セキュリティのご相談までお手伝いしています。「届いたメールが本物か分からない」「会社のメールの守りを見直したい」といったご相談も、お気軽にお寄せください。