千歳市の会社がホームページを「作りっぱなし」にしないために|保守で毎日やっていること
「ホームページは数年前に作ったきり、特に何もしていない」。千歳市や道央の会社の方から、よくお聞きする言葉です。見た目はいつもどおりに表示されているので、困っている実感もない。それが「作りっぱなし」の怖いところです。
先に結論をお伝えします。ホームページは、公開した日から少しずつ古くなっていく「動く仕組み」です。WordPressやプラグインの更新、SSL証明書の期限、PHPのサポート期限、バックアップ、お問い合わせフォームの動作。この5つを誰かが定期的に見ていれば、多くのトラブルは「起きる前」か「小さいうち」に片付けられます。
この記事では、北海道千歳市でホームページの制作と保守をしている私たちが、保守で実際に毎日・毎月やっていることを、そのままお見せします。自社で管理するときのチェックリストとしても使えるようにまとめました。
この記事でわかること
・「作りっぱなし」のホームページに起きやすいこと
・ホームページの保守で、毎日・毎月なにを見ているか
・実際の保守の現場で見つかったこと(実例)
・自社でできることと、任せたほうがよいことの分け方
・保守を頼むときに確認したいポイント
この記事の目次
1. 「作りっぱなし」のホームページに起きること
2. ホームページの保守でやっていること(全体像)
3. 毎日・毎月の点検の中身
4. 実例:保守の現場で見つかったこと
5. 自社でできること・任せたほうがよいこと
6. 保守を頼むときに確認したいこと
7. やってはいけないこと
8. まとめ
「作りっぱなし」のホームページに起きること
ホームページの多くは、WordPressのような仕組みと、たくさんのプラグイン(機能を足す部品)、それを動かすPHPというプログラムの組み合わせでできています。どれも作った日のまま止まっているわけではなく、毎月のように新しい版が出て、古い版には弱点が見つかっていきます。
WordPressのセキュリティ会社 Patchstack の年次報告によると、2025年にWordPressの周辺で新しく見つかった脆弱性(セキュリティ上の弱点)は11,334件で、前年より42%増えました。その91%がプラグイン、9%がテーマで、本体(WordPressそのもの)は6件だけでした。さらに、46%は公表された時点で開発元の修正が間に合っていなかったとされています(Patchstack「State of WordPress Security in 2026」)。
IPA(情報処理推進機構)が2026年1月に発表した「情報セキュリティ10大脅威 2026」の組織編でも、「システムの脆弱性を悪用した攻撃」が4位に入っています(IPA:情報セキュリティ10大脅威 2026)。ホームページも、その「システム」のひとつです。
作りっぱなしのサイトで実際に起きやすいのは、次のようなことです。
- 改ざん・乗っ取り:古いプラグインの弱点を突かれ、知らないページや怪しいリンクを埋め込まれる。気づくのは、お客様や検索結果の表示からということも少なくありません。
- 「保護されていない通信」の警告:SSL証明書(https の鍵マーク)の更新が止まり、ブラウザに警告が出る。
- ある日突然表示されない:サーバー会社がPHPの古い版を終了・切り替えたとき、古いテーマやプラグインが動かなくなる。
- お問い合わせが届いていない:フォームの送信メールが迷惑メールに入る、またはそもそも送られていない。表示は正常なので、何か月も気づかないことがあります。
どれも「見えないところで少しずつ進む」のが共通点です。だからこそ、定期的に見る人と仕組みが必要になります。
ホームページの保守でやっていること(全体像)
私たちがお預かりしているサイトの保守は、大きく4つに分けられます。
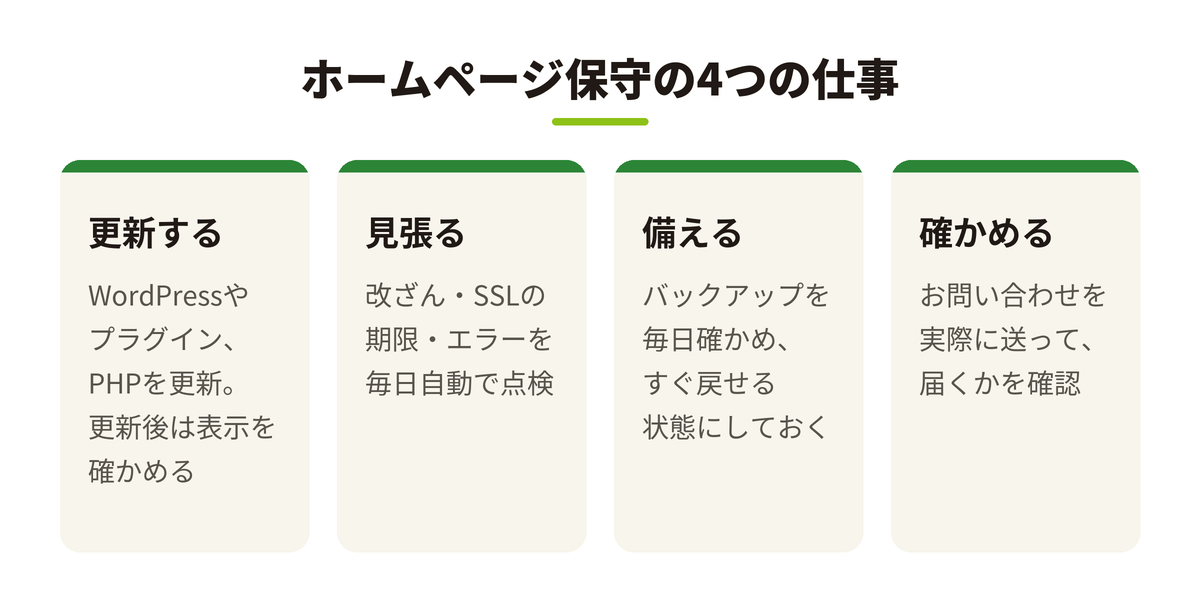
- 更新する:WordPress本体・プラグイン・テーマ・PHPを、動作を確かめながら新しい版にします。
- 見張る:ファイルの変化、SSL証明書の期限、エラーの記録、サーバーの容量などを自動で点検し、異常があれば知らせが届くようにしています。
- 備える:バックアップが毎日きちんと取れているかを確かめ、いざというとき元に戻せる状態を保ちます。
- 確かめる:お問い合わせフォームが送信でき、メールが届くかを、更新のたびと週1回、実際に試します。
このうち「見張る」と「確かめる」は、多くの部分を自動化しています。人の手で毎日すべてのサイトを開いて確認するのは現実的ではないためです。自動の点検で異常を拾い、判断と対応は人が行う、という分担です。
毎日・毎月の点検の中身
実際の点検の項目と頻度を表にまとめました。サーバーやサイトの作りによって見られる項目は少し変わりますが、考え方は同じです。
| 頻度 | 何を見るか | 早く気づくと防げること |
|---|---|---|
| 毎日(夜) | サイトのファイルが前日から変わっていないか。見慣れないファイルや、外から見える場所に置かれたバックアップがないか | 改ざんの被害の広がり、情報の持ち出し |
| 毎日(朝) | SSL証明書の期限、PHPの版とサポート期限、自動バックアップの成功日、ディスク容量、新しいエラーの記録 | 警告表示、突然の表示停止、容量不足によるメールの停止 |
| 毎朝(更新したサイト)/週1回(全サイト) | お問い合わせフォームのテスト送信と、メールの到着 | 問い合わせの取りこぼし |
| 随時 | プラグインやWordPress本体の脆弱性の公表 | 弱点を突かれる前の更新 |
| 毎月 | 更新の履歴、点検結果のまとめ、サーバー・ドメインの契約期限、フォームに溜まった個人情報 | 契約切れでの停止、不要な個人情報の保管 |
SSL証明書は、有効期間がどんどん短くなる
点検の中でも、これから特に大事になるのがSSL証明書の期限です。業界のルールで、証明書の最長の有効期間は段階的に短くなっています。2026年3月15日以降に発行されたものは最長200日、2027年3月15日以降は100日、2029年3月15日以降は47日になります(証明書の発行会社によっては前倒しになることもあります。NTTドコモビジネス:SSLサーバー証明書 有効期間短縮に関する今後の対応のお知らせ)。
レンタルサーバーの無料SSLは多くが自動で更新されますが、ドメインの向き先を変えたときなどに、更新が止まることがあります。有料の証明書を手作業で更新している場合は、作業の回数そのものが増えていきます。「期限の何日前か」を毎日見ておけば、警告が出る前に手を打てます。
PHPのサポート期限も、毎日の点検で追いかける
PHPは版ごとにサポート期限が決まっています。たとえば PHP 8.2 のセキュリティ修正は2026年12月31日で終わります(PHP公式のサポート期間の一覧)。あと約2か月です。8.2で動いているサイトは、8.3以上への切り替えを早めに計画しましょう。私たちは、期限が近い版のサイトを点検で洗い出し、余裕のあるうちに切り替えています。
実例:保守の現場で見つかったこと
実例1:PHPの重大な脆弱性に、1サイトずつ対応
2026年10月、PHPに重大な脆弱性が見つかり、多くのレンタルサーバー会社が緊急の対応を行いました。私たちは、毎日の点検で各サイトのPHPの版をつかんでいたため、古い版のまま動いているサイトをすぐに洗い出せました。
そのうえで、1サイトずつ新しい版へ切り替え、表示とログイン画面を確かめ、問題があればすぐ元に戻す、という順番で進めています。表示されなくなったサイトも、元の版に戻して原因のプラグインを特定し、直してから切り替え直しました。「どのサイトが、どの版で動いているか」を普段から把握していることが、緊急時の早さにつながります。
実例2:外から見える場所に、サイト丸ごとのバックアップが残っていた
毎晩のファイル点検で、あるサイトの公開フォルダの中に、過去の作業で取ったと思われる「サイト丸ごとのバックアップファイル」が残っているのが見つかりました。ファイル名さえ分かれば、外からダウンロードできてしまう状態です。中には、データベースの中身やお問い合わせの記録が含まれることもあります。
確認のうえ、すぐに外から見えない場所へ移し、外からは開けなくなったこと、サイトの表示に影響がないことを確かめました。その後、同じような置き忘れを毎晩の点検で自動的に見つけられるようにしています。作業のたびに気をつけるだけでなく、仕組みで見つけることが大切だと考えています。
実例3:WordPress本体の大きな更新を、確認しながら
WordPress 7系への更新では、管理しているサイトを順番に更新し、更新後にトップページや個別ページの表示、お問い合わせフォームの送信、管理画面の操作を確かめました。一部のサイトで表示の崩れが見つかりましたが、更新前の状態を控えていたため、原因を絞り込んで短時間で直せています。
自社でできること・任せたほうがよいこと
保守のすべてを外に出す必要はありません。社内に少しでもパソコンに慣れた方がいれば、次のことは自社でも始められます。
- 月に1回、自社のサイトを開いてみる:トップページだけでなく、会社概要やお知らせなど、いくつかのページを開きます。スマホでも見てみましょう。
- 月に1回、お問い合わせフォームから自分あてに送ってみる:メールが届くか、迷惑メールに入っていないかを確かめます。
- WordPressの管理画面で「更新」の数字を見る:更新が何十件も溜まっているなら、長く手が入っていない合図です。
- サーバー・ドメインの契約期限と支払い方法を把握する:担当者が替わったときに、支払いのカードが切れて止まってしまう例もあります。
一方で、次のようなことは専門の業者に任せたほうが安全です。
- プラグインやPHPの更新で表示が崩れた・動かなくなったときの原因調査と修理
- 改ざんが疑われるときの調査と復旧
- 毎日の自動点検の仕組みづくりと、知らせが届いたときの判断
- バックアップから実際に元に戻す作業
目安は、「見る」ことは自社でもできるが、「直す」「元に戻す」は経験がものを言う、という分け方です。
保守を頼むときに確認したいこと
「保守」と一口に言っても、会社によって中身はさまざまです。月額の料金だけで比べず、次の点を確かめておくと安心です。
| 確認したいこと | 聞き方の例 |
|---|---|
| 何を、どのくらいの頻度で点検するか | 「改ざんやSSLの期限は、毎日見てもらえますか」 |
| 更新は誰が、どの順番で行うか | 「更新の前にバックアップを取り、更新後に表示を確かめてもらえますか」 |
| トラブルのときの対応 | 「表示されなくなったら、どこまでが料金に含まれますか」 |
| 報告の形 | 「月に1回、やったことと点検結果を報告してもらえますか」 |
| 契約やアカウントの持ち主 | 「サーバーとドメインの名義は、うちの会社のままですか」 |
特に最後の点は大切です。サーバーやドメインを誰の名義で契約しているかによって、将来、管理を別の会社へ移すときの手間が大きく変わります。
やってはいけないこと
- 「表示されているから大丈夫」と判断する:改ざんの中には、見た目を変えずに怪しいリンクだけを埋め込むものもあります。フォームの不具合も、画面を見るだけでは分かりません。
- 更新ボタンを、バックアップなしでまとめて押す:数十件の更新を一度に行うと、表示が崩れたときにどれが原因か分からなくなります。
- 使っていないプラグインを入れたままにする:無効にしてあっても、ファイルが残っていれば弱点になることがあります。使わないものは削除しましょう。
- 管理画面のパスワードを、制作当時のまま使い回す:担当者が替わっても同じパスワードのままになっていないか、一度見直してください。
まとめ
- ホームページは公開した日から古くなっていく。見た目が正常でも、裏で弱点は増えていく
- 保守の仕事は「更新する・見張る・備える・確かめる」の4つ
- 改ざん・SSLの期限・PHPの版・バックアップは毎日、フォームは更新のたびと週1回、点検で追いかける
- SSL証明書の有効期間は短くなっていくため、期限の見張りがますます大切に
- 「見る」ことは自社でもできる。「直す」「元に戻す」は専門家に任せると安心
株式会社ツヨシオカは、北海道千歳市を拠点に、ホームページの制作から、WordPressの更新、毎日の点検、トラブル時の復旧まで、公開後の保守を一貫してお手伝いしています。「何年も手を入れていないけれど、大丈夫か見てほしい」「今の保守で何をしてもらっているか分からない」といったご相談も歓迎です。千歳市でのホームページ制作については千歳市のホームページ制作のページもご覧ください。